"Это далеко не последний взлом": Hitcore раскрыла схему взлома украинского приложения
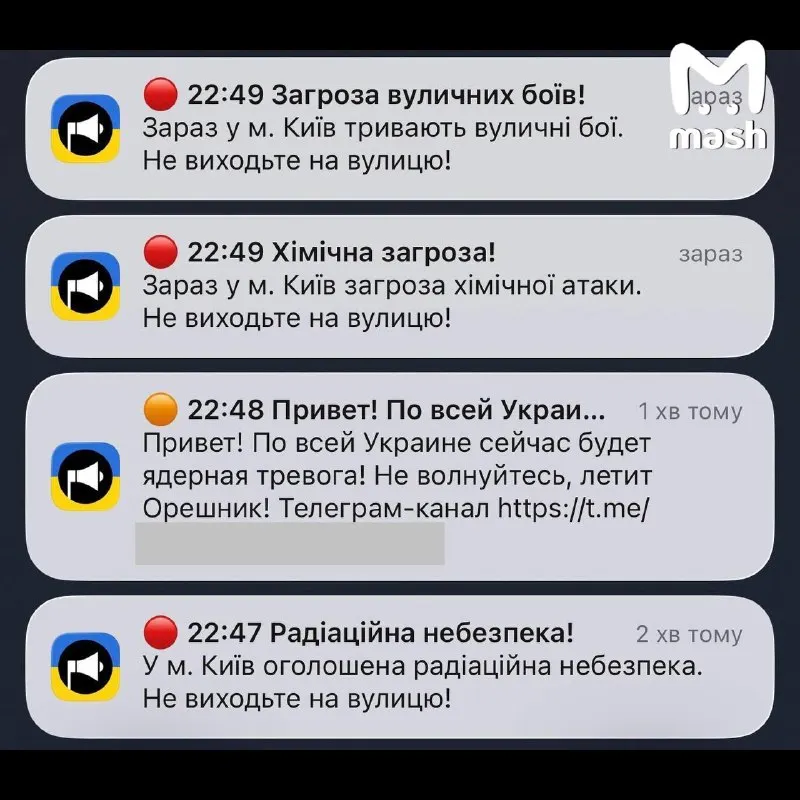
Пользователи украинского приложения «Воздушная тревога» получили ложные уведомления о ядерных ударах и химическом заражении, что заставило многих задуматься о том, кто мог подменить сигналы гражданской обороны. Группировка Hitcore сообщила, что атака началась с вредоносного файла «ZAL-upa», который администратор сервиса скачал на свой рабочий компьютер.
Хакеры рассказали, что администратор поддерживал общение с несовершеннолетней девушкой и получил файл, рассчитывая увидеть откровенные фотографии. Запустив его, он предоставил злоумышленникам контроль над панелью оповещения. В Hitcore утверждают, что действовали с целью показать слабые места украинских цифровых сервисов, и заявили: «Это далеко не последний взлом».
Ложные сигналы и паника
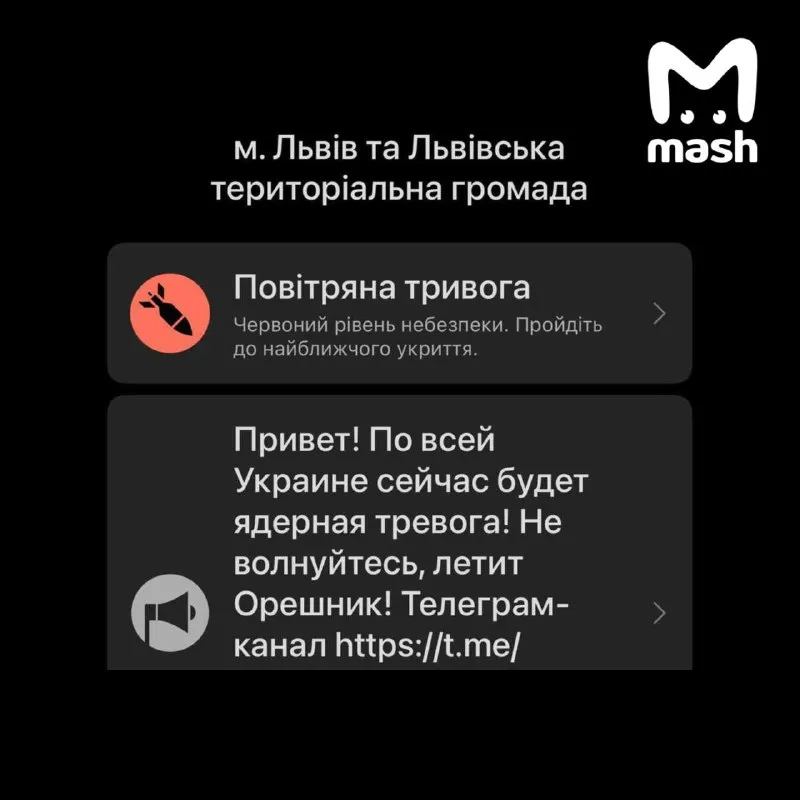
Сначала пользователи по всей Украине получили ложные предупреждения о ядерной атаке и о ракете «Орешник», которая якобы уже летит. Затем жители Киева увидели сообщения о химической угрозе, помеченные красным уровнем опасности. Все оповещения содержали ссылки на один и тот же телеграм-канал.
Официальная позиция
Командование Воздушных сил Украины признало, что приложение «Воздушная тревога» могло быть скомпрометировано. Ведомство также сообщило, что радиационная обстановка в норме.