После атаки на «Додо Пиццу» клиенты могут столкнуться со спамом
Сеть пиццерий подтвердила инцидент в IT-инфраструктуре, из-за которого посторонние могли получить доступ к базе заказчиков.
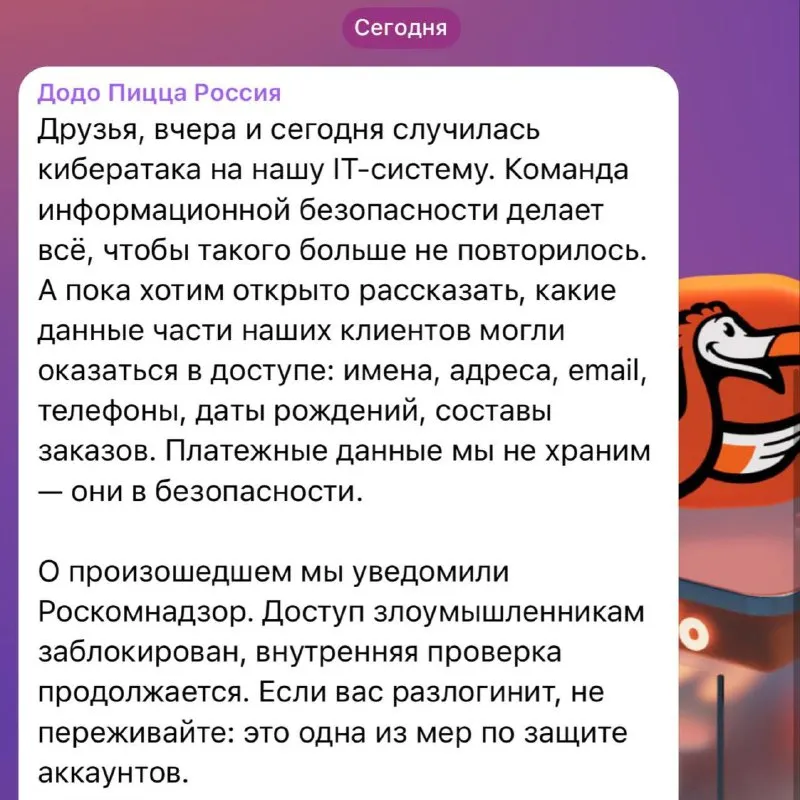
Клиентам «Додо Пиццы», возможно, придётся иметь дело с последствиями утечки. Их персональные данные могли оказаться у злоумышленников после атаки на IT-систему компании.
Речь идёт об именах, адресах, номерах телефонов, электронной почте, датах рождения и истории заказов. Это стандартный набор сведений, которые пользователи оставляют при оформлении доставки через сайт или мобильное приложение.
Какие данные оказались под угрозой
Факт кибератаки в «Додо Пицце» уже подтвердили официально. Однако представители сети не уточнили, сколько человек затронуто и были ли похищенные сведения использованы для рассылок или звонков.
Крупные сети общепита собирают данные клиентов годами. Поэтому утечка даже части записей может привести к всплеску спама и попыткам мошенничества, например, звонкам от имени службы поддержки с просьбой назвать код из СМС.
До этого публичных сообщений о взломе IT-системы «Додо Пиццы» не появлялось.